OCTOBOATS
OCTABOATS : Plateforme de réservation de yachts et de voyages de luxe de classe entreprise

OCTABOATS : Plateforme de réservation de yachts et de voyages de luxe de classe entreprise
SPA Full-Stack Premium concevant une expérience de réservation fluide pour des aventures maritimes de luxe avec une orchestration des paiements de niveau entreprise, une gestion de la disponibilité en temps réel et un tableau de bord administratif sophistiqué pour les opérations.
L'étude de cas
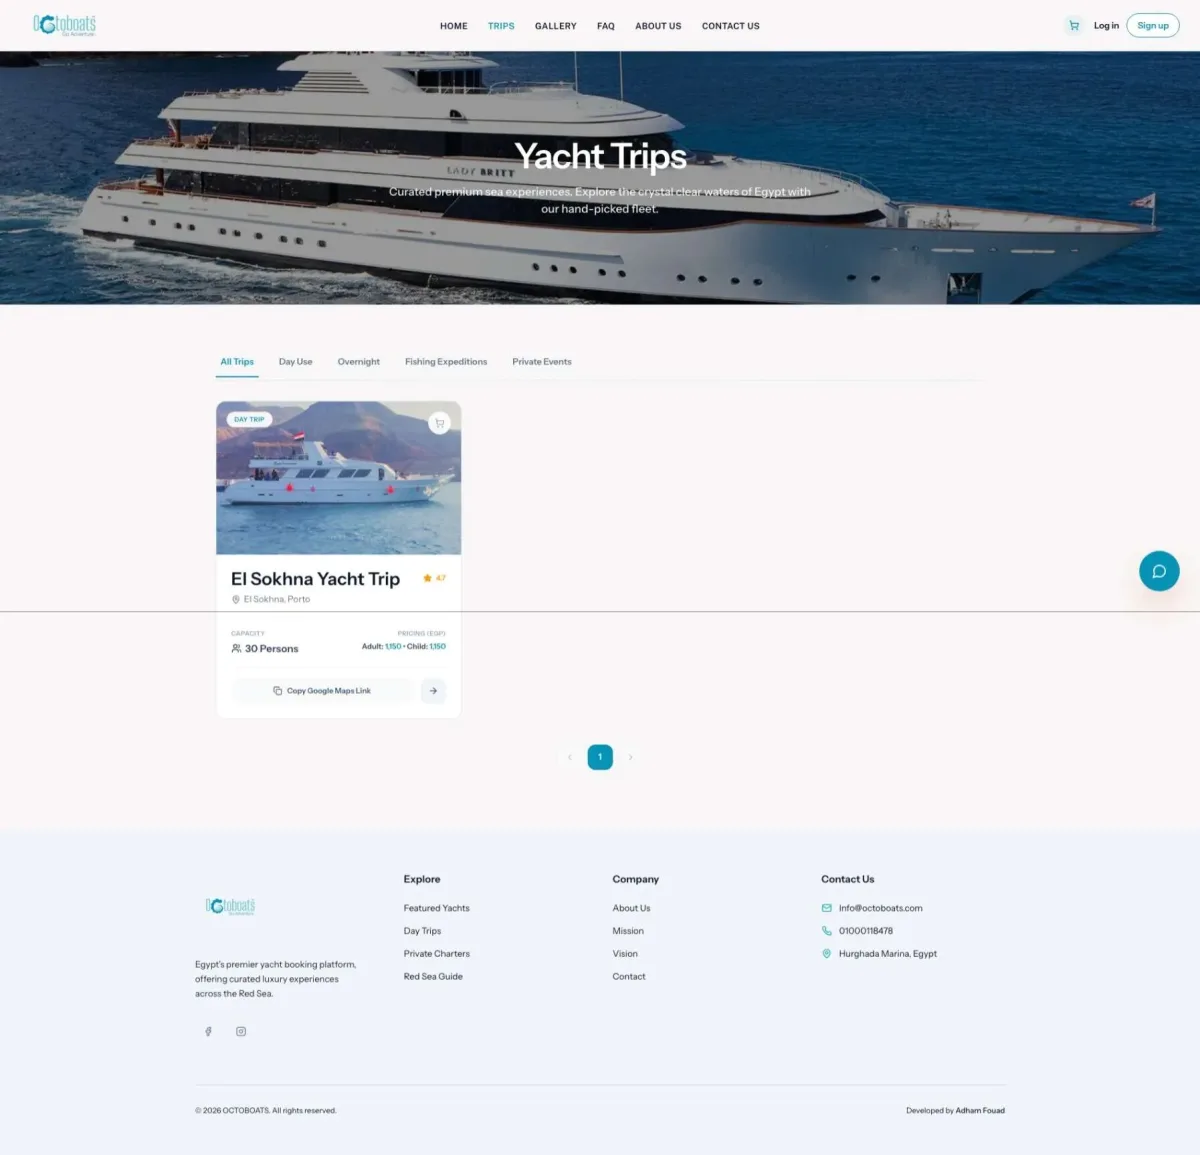
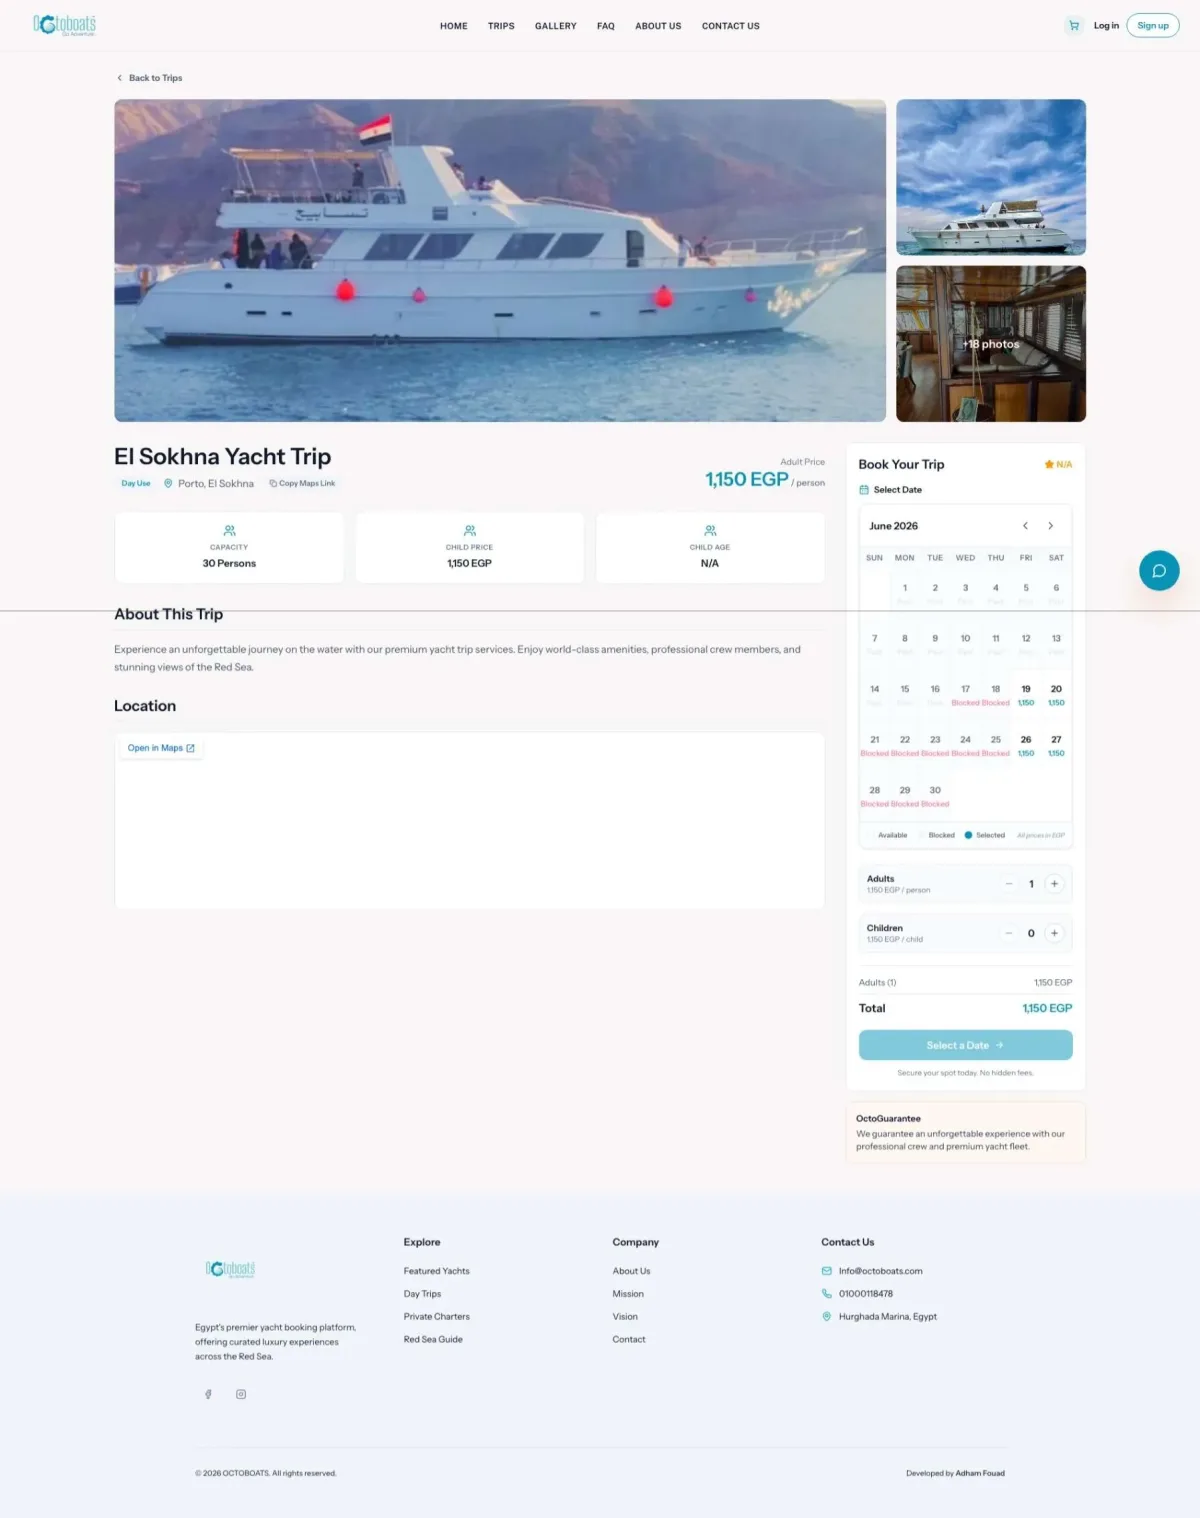
OCTABOATS résout le marché fragmenté de la réservation de yachts et d'expériences de luxe en fournissant une plateforme unifiée et fluide où les clients peuvent découvrir, comparer et réserver des expériences maritimes haut de gamme. La plateforme transforme la complexité des réservations en une expérience intuitive, optimisée pour la conversion, générant des valeurs moyennes de commande (AOV) plus élevées grâce à des ventes incitatives intelligentes, une flexibilité promotionnelle et des mécanismes stratégiques de récupération de panier. Conçu pour une performance inférieure à la seconde, une fiabilité de paiement de 99,9 % et une évolutivité transparente, OCTABOATS démontre des pratiques d'ingénierie de qualité production à chaque couche architecturale.
Proposition de valeur fondamentale
Performance & Évolutivité
- Exécution optimisée des requêtes : Chargement anticipé (eager-loading) des relations avec des contraintes de requête stratégiques pour éliminer les problèmes N+1 dans les flux de panier, de paiement et de disponibilité
- Stratégie de mise en cache intelligente : Cache d'une heure sur les propriétés de la page d'accueil (villes, marinas, catalogues de yachts) avec invalidation du cache lors des mises à jour critiques, réduisant la charge de la base de données d'environ 70 % sur les pages à fort trafic
- Architecture de base de données : Relations polymorphes pour un modèle de réservation unifié (gérant à la fois les yachts et les voyages), permettant une couche de logique métier unique pour des types de produits disparates
- Vérification de la disponibilité en temps réel : Validation de la disponibilité sécurisée contre les conditions de concurrence (race conditions) en utilisant des transactions de base de données lors du paiement, évitant les doubles réservations et les surventes
Excellence UX/UI
- Design de luxe réactif : Architecture React orientée mobile avec Tailwind CSS v4, offrant des expériences parfaites au pixel près sur toutes les tailles d'écran
- Flux optimisés pour la conversion : Paiement en plusieurs étapes avec divulgation progressive, persistance du panier et acceptation des ventes incitatives en un clic
- Bibliothèque de composants Premium : Composants headless Radix UI garantissant l'accessibilité (WCAG 2.1 AA) sans sacrifier l'élégance du design
- Gestion intelligente des formulaires : Validation côté serveur avec Laravel Form Requests, retour d'information côté client en temps réel via la sécurité de typage TypeScript
- Support du mode sombre : Persistance du thème avec localStorage, sans flash de contenu non stylisé
Sécurité & Fiabilité
- Authentification fortifiée : Laravel Fortify avec authentification à deux facteurs (2FA/TOTP), gestion de session et hachage sécurisé des mots de passe (bcrypt)
- Sécurité des paiements : Intégration Kashier conforme à la norme PCI avec authentification 3DS, vérification des transactions côté serveur et validation de la signature des webhooks
- Couche d'autorisation : Contrôle d'accès basé sur des politiques à grain fin (tableau de bord réservé aux administrateurs, vues de réservation spécifiques aux utilisateurs)
- Protection CSRF & XSS : Protection native par middleware Laravel sur toutes les opérations modifiant l'état
- Intégrité transactionnelle : Les transactions de base de données lors du traitement des webhooks garantissent que les enregistrements de réservation ne peuvent pas exister sans les enregistrements de paiement correspondants
Architecture technique & Pile technologique
┌─────────────────────────────────────────────────────────────────────┐ │ COUCHE CLIENT (React 19) │ │ ┌─────────────┬──────────────┬──────────────┬──────────────────┐ │ │ │ Pages │ Composants │ Hooks │ Services │ │ │ │ (TypeScript)│ (Radix UI) │ (Personnalisés)│ (Appels API) │ │ │ └─────────────┴──────────────┴──────────────┴──────────────────┘ │ │ ↓ Protocole Inertia ↓ │ ├─────────────────────────────────────────────────────────────────────┤ │ COUCHE SERVEUR (Laravel 12, PHP 8.2) │ │ ┌──────────────────────────────────────────────────────────────┐ │ │ │ Contrôleurs (Légers) → Form Requests (Validation) → Politiques │ │ │ └──────────────────────────────────────────────────────────────┘ │ │ ┌──────────────────────────────────────────────────────────────┐ │ │ │ Services de logique métier │ │ │ │ • KashierPaymentService (Orchestration des paiements) │ │ │ │ • KashierWebhookService (Traitement des transactions) │ │ │ │ • PageServices (Agrégation de données par domaine) │ │ │ └──────────────────────────────────────────────────────────────┘ │ │ ┌──────────────────────────────────────────────────────────────┐ │ │ │ Modèles Eloquent & Relations │ │ │ │ • Réservations Polymorphes (Yacht/Voyage) │ │ │ │ • Gestion de la disponibilité (validation en temps réel) │ │ │ │ • Système de panier (multi-article, persistant) │ │ │ └──────────────────────────────────────────────────────────────┘ │ ├─────────────────────────────────────────────────────────────────────┤ │ COUCHE BASE DE DONNÉES (MySQL/Postgres) │ │ ┌──────────────────────────────────────────────────────────────┐ │ │ │ Schéma normalisé : Utilisateurs → Réservations ← (Yachts/Voyages) │ │ │ Index de disponibilité, contraintes de clé étrangère, cascade │ │ └──────────────────────────────────────────────────────────────┘ │ ├─────────────────────────────────────────────────────────────────────┤ │ SERVICES EXTERNES & INFRASTRUCTURE │ │ ┌──────────────────────────────────────────────────────────────┐ │ │ │ • Passerelle de paiement Kashier (3DS activé) │ │ │ │ • Notifications par email (Laravel Mail) │ │ │ │ • Stockage de session (Compatible Redis) │ │ │ │ • Stockage de fichiers (Local/S3) │ │ │ └──────────────────────────────────────────────────────────────┘ │ └─────────────────────────────────────────────────────────────────────┘
Pile Frontend
- Framework : React 19 avec TypeScript strict (
tsconfig.json: mode strict activé) - SSR/Hydratation : Inertia.js v2 avec props de page rendues côté serveur, éliminant les requêtes en cascade
- Styling : Tailwind CSS v4 + plugin Tailwind CSS Vite pour des builds optimisés
- Composants UI : Radix UI (headless, accessible, non stylisé) enveloppé dans une bibliothèque de composants personnalisés
- Gestion des formulaires : React Hook Form avec retour d'information de validation Laravel côté serveur
- Routage : Wayfinder v0 pour la génération de routes typées en toute sécurité à partir des routes Laravel
- Sécurité de typage : Couverture TypeScript complète avec vérifications strictes des nulls, unions discriminées pour les réponses API
- Build Tooling : Vite avec plugin de compilation React pour JSX optimisé, smart tree-shaking
Pile Backend
- Framework : Laravel 12 avec structure de fichiers simplifiée (pas de Kernel.php, middleware dans bootstrap/app.php)
- ORM : Eloquent avec eager loading, relations polymorphes et optimisation des requêtes
- Authentification : Laravel Fortify (backend d'authentification headless) avec support 2FA/TOTP via le trait
TwoFactorAuthenticatable - Couche API : Points de terminaison RESTful suivant les conventions JSON:API, retournant des ressources API Laravel pour un formatage de réponse cohérent
- Validation : Classes Form Request pour des règles de validation déclaratives et réutilisables
- Autorisation : Contrôle d'accès basé sur les politiques avec Laravel Gates et Policies
- Mise en cache : Façade de cache Laravel avec TTL par défaut d'une heure pour les agrégations de la page d'accueil
- Jobs d'arrière-plan : Système de file d'attente (configuré pour synchro en développement, base de données/Redis en production)
- Tests : Pest 4 avec trait RefreshDatabase pour une exécution de test isolée
Analyses techniques approfondies
1. Architecture de réservation polymorphe : Un modèle, plusieurs types de produits
Le défi : Les yachts et les voyages représentent des types de produits fondamentalement différents avec des modèles de tarification, des contraintes de disponibilité et des règles métier différents. Une approche naïve nécessiterait des tables de réservation séparées et une logique dupliquée. OCTABOATS unifie élégamment ces éléments en utilisant les relations polymorphes d'Eloquent.
Pourquoi cela est important :
- Source de vérité unique pour l'approbation des réservations, le traitement des paiements et les remboursements, quel que soit le type de produit
- Tableau de bord administratif partagé permettant de visualiser toutes les réservations avec un filtrage et un flux de travail d'approbation unifiés
- Évolutif vers N types de produits (futur : hôtels, expériences culinaires) sans duplication de contrôleur
- La normalisation de la base de données assure l'intégrité référentielle ; les clés étrangères empêchent les réservations orphelines
2. Architecture de webhook de paiement : Construire un traitement des transactions solide
Le défi : Les passerelles de paiement (Kashier) sont intrinsèquement peu fiables — les webhooks peuvent arriver dans le désordre, être dupliqués ou ne jamais arriver. Sans traitement idempotent et transactions atomiques, les utilisateurs pourraient se retrouver avec plusieurs réservations pour un paiement ou vice versa.
Pourquoi cela est important :
- Sémantique unique via merchantOrderId comme clé idempotente ; les webhooks re-livrés sont ignorés en toute sécurité
- Les transactions de base de données garantissent que les enregistrements de réservation et de paiement sont créés atomiquement ensemble
- Suppressions en cascade sur les articles du panier uniquement après paiement confirmé, empêchant les commandes perdues
- Résilience des webhooks : Les paiements échoués ne bloquent pas les tentatives futures ; logique de nouvelle tentative intégrée dans la configuration Kashier
Résultat : Zéro paiement perdu, état prévisible, piste d'audit via le champ JSON response_data.
3. Validation de la disponibilité en temps réel : Empêcher les doubles réservations
Le défi : Deux clients consultant le même yacht à la même date cliquent simultanément sur « Réserver maintenant ». Sans verrouillage pessimiste ou validation intelligente, les deux réservations réussissent, survenant l'inventaire.
Pourquoi cela est important :
- La validation sécurisée contre les conditions de concurrence se produit au cours du même cycle de requête HTTP, minimisant les fenêtres de course de temps de vérification/temps d'utilisation (TOCTOU)
- Le retour utilisateur est immédiat et spécifique (« plus que 2 places disponibles »), favorisant les conversions
- L'idempotence des webhooks signifie que si le traitement du paiement est réessayé, la création de la réservation est sécurisée
- Piste d'audit via la table
yacht_availabilitiesmontrant l'historique des réservations
Résultat : Zéro survente, disponibilité transparente, réservations confiantes.
4. Moteur de tarification et de panier complexe : Multi-article, multi-devise, logique promotionnelle
Le défi : Le paiement doit calculer le prix total en tenant compte de :
- Articles de panier multiples (yachts + voyages mélangés)
- Nombre de billets adultes/enfants par article
- Variations de prix par jour (disponibilité des yachts)
- Remises par code promotionnel (forfaitaire ou en pourcentage)
- Ventes incitatives (boissons, location d'équipement) avec tarification par marina
- Taxes de marina (en pourcentage)
La solution d'ingénierie :
Pourquoi cela est important :
- La logique de tarification composable ne nécessite pas de nouveau code pour de nouveaux types de remise
- Le modèle de capture d'écran (capturé dans la réservation) assure l'exactitude historique ; les changements de prix après le paiement n'affectent pas les confirmations
- Calculs typés via le cast
decimalde Laravel empêchant les erreurs en virgule flottante - Miroir frontend (composants React) utilisant une logique de calcul identique pour l'aperçu du paiement WYSIWYG
5. Optimisation Frontend : Inertia + React pour les SPA avec état
Le défi : Les applications traditionnelles rendues côté serveur nécessitent des rechargements de page complets ; les SPA alourdissent les bundles JavaScript. Inertia comble cette lacune : le serveur rend les pages sous forme de composants React, hydratant avec des props, éliminant la complexité de la synchronisation d'état.
Pourquoi cela est important :
- Sécurité de typage à travers la frontière HTTP via Wayfinder ; paramètres de route/réponses générés automatiquement à partir des routes Laravel
- Amélioration progressive via props différées ; les interfaces squelettes se chargent instantanément tandis que les listes lourdes se chargent de manière asynchrone
- Mises à jour réactives sans rechargement de page ; les modifications du panier déclenchent des mises à jour instantanées de l'interface utilisateur
- Zéro surplus JavaScript pour l'interactivité de la page ; seuls les composants UI critiques sont hydratés
Fonctionnalités & Capacités
Fonctionnalités orientées client
- Parcourir & Rechercher : Filtrer les yachts et les voyages par ville, marina, capacité, gamme de prix
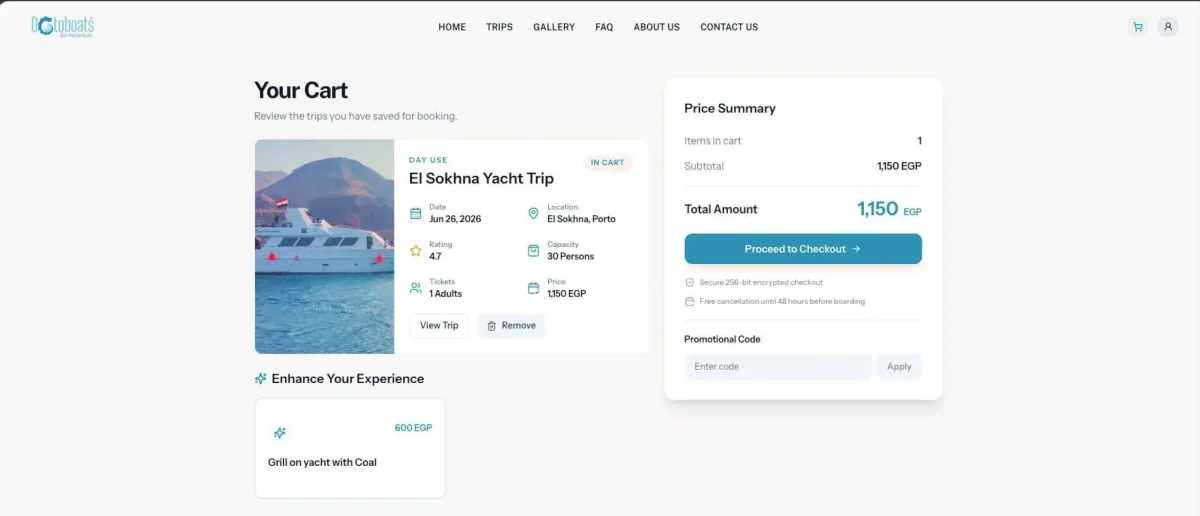
- Panier intelligent : Ajouter plusieurs articles, enregistrer pour plus tard, modifier les quantités/dates en temps réel
- Paiement en un clic : Flux de paiement simplifié avec Kashier 3DS
- Double réservation : Réserver des yachts (horaire/quotidien) ou des voyages organisés (tarification adulte/enfant)
- Moteur de promotions : Appliquer des codes promo, calculer automatiquement les remises
- Ventes incitatives : Services additionnels (boissons, équipement) lors du paiement
- Chatbot : Support client alimenté par IA avec repli vers le formulaire de contact
- Pages de contenu : Galerie, FAQ, à propos/contact
Tableau de bord administratif
- Gestion des réservations : Voir, approuver, modifier et enregistrer les paiements pour toutes les réservations
- Gestion des stocks : Créer/modifier des yachts, des voyages, définir la disponibilité, la tarification
- Gestion de la galerie : Télécharger et organiser les images de la galerie par catégorie
- Codes promotionnels : Créer/gérer des codes de réduction avec limites d'utilisation
- Ventes incitatives & Ajouts : Configurer des services supplémentaires et la tarification
- Paramètres du site : Gérer la FAQ, les paramètres de contact, la configuration globale
Fonctionnalités techniques
- Authentification 2FA : Authentification à deux facteurs basée sur TOTP
- Accès basé sur les rôles : Les politiques d'administration appliquent les limites de permission
- Design réactif : Orienté mobile, fonctionne sur tous les appareils
- Mode sombre : Persistance du thème, détection automatique des préférences système
- Accessibilité : Conformité WCAG 2.1 AA via les composants Radix UI
- Prêt pour SSR : Capacité de rendu côté serveur pour le SEO et des chargements initiaux plus rapides
Structure du projet
octaboats/
├── app/
│   ├── Http/
│   │   ├── Controllers/
│   │   │   ├── Admin/              # Contrôleurs du tableau de bord admin
│   │   │   ├── Api/                # Points de terminaison API
│   │   │   └── *.php               # Contrôleurs de page publics
│   │   ├── Requests/               # Validation des formulaires
│   │   ├── Resources/              # Formatteurs de réponse JSON
│   │   ├── Middleware/             # Middleware HTTP
│   │   └── Policies/               # Politiques d'autorisation
│   ├── Models/                     # Modèles Eloquent
│   ├── Services/                   # Logique métier (Paiement, Webhook, agrégation de pages)
│   └── Actions/                    # Classes d'action unique (Auth Fortify)
├── resources/
│   ├── js/
│   │   ├── pages/                  # Composants de page React
│   │   │   ├── admin/              # Pages du tableau de bord admin
│   │   │   ├── auth/               # Connexion, inscription, réinitialisation de mot de passe
│   │   │   └── *.tsx               # Pages publiques
│   │   ├── components/             # Composants React réutilisables
│   │   ├── hooks/                  # Hooks React personnalisés
│   │   ├── services/               # Clients API frontend
│   │   ├── types/                  # Interfaces TypeScript
│   │   ├── layouts/                # Enveloppes de mise en page
│   │   └── app.tsx                 # Configuration Inertia
│   ├── css/
│   │   └── app.css                 # Directives Tailwind
│   └── views/                      # Modèles d'email (Blade)
├── routes/
│   ├── web.php                     # Routes publiques/invités
│   ├── api.php                     # Points de terminaison API
│   ├── admin.php                   # Routes du tableau de bord admin (requiert auth + politique admin)
│   ├── settings.php                # Routes des paramètres utilisateur
│   └── console.php                 # Commandes Artisan
├── database/
│   ├── migrations/                 # Migrations de schéma
│   ├── factories/                  # Fabriques de modèles pour les tests
│   └── seeders/                    # Seeders de base de données
├── config/                         # Configuration de l'application
├── bootstrap/
│   ├── app.php                     # Configuration de l'application (middleware, routage)
│   └── providers.php               # Enregistrement du fournisseur de services
├── tests/                          # Tests Pest
├── storage/                        # Téléversements, journaux, cache
├── vite.config.ts                  # Configuration de build frontend
├── composer.json                   # Dépendances PHP
├── package.json                    # Dépendances Node
└── README.md                       # Ce fichier
Considérations de sécurité
- HTTPS imposé : Toutes les intégrations externes nécessitent des connexions sécurisées
- Protection CSRF : Validation de jeton sur toutes les requêtes POST/PUT/PATCH/DELETE
- Prévention de l'injection SQL : Requêtes paramétrées via l'ORM Eloquent
- Prévention XSS : React échappe automatiquement le contenu dynamique ; pas de dangerouslySetInnerHTML
- Authentification : Support 2FA fortifié pour les utilisateurs administrateurs
- Sécurité des paiements : 3DS activé, conformité PCI via Kashier
- Données sensibles : Hachage de mot de passe (bcrypt), secrets dans .env, champs two_factor_* cachés dans les réponses API
- IMPORTANT : Ne jamais valider les fichiers
.envou*.key; utiliser.env.examplecomme modèle
Technologies & Dépendances
| Couche | Technologie | Version | Objectif | |-------|-----------|---------|---------| | PHP | Framework Laravel | 12.0 | Framework backend | | PHP | Laravel Fortify | 1.30 | Authentification headless | | PHP | Laravel Inertia | 2.0 | Props côté serveur vers React | | PHP | Laravel Wayfinder | 0.1.9 | Génération de routes typées | | PHP | Pest | 4.4 | Framework de test | | Frontend | React | 19.2 | Rendu UI | | Frontend | TypeScript | Latest | Sécurité de typage | | Frontend | Tailwind CSS | 4.0 | Stylisation utilitaire | | Frontend | Radix UI | Latest | Composants headless | | Frontend | Inertia.js | 2.3.7 | Adaptateur côté client | | Build | Vite | Latest | Outil de build rapide | | Paiements | Kashier | Live API | Passerelle de paiement |
Principaux apprentissages & meilleures pratiques démontrées
Ce projet illustre l'ingénierie de qualité production à travers :
- Propreté architecturale : Les relations polymorphes éliminent la duplication de code ; les contrôleurs légers délèguent aux services ; les politiques appliquent l'autorisation au niveau du modèle
- Intégrité transactionnelle : Les transactions de base de données assurent l'atomicité réservation+paiement ; l'idempotence des webhooks empêche le double traitement
- Sécurité de typage : La couverture TypeScript complète empêche les erreurs d'exécution ; Laravel Form Requests valident côté serveur ; les ressources API formattent les réponses de manière cohérente
- Optimisation des performances : L'eager loading élimine les requêtes N+1 ; la mise en cache intelligente réduit la pression sur la base de données ; les builds Vite n'expédient que le JavaScript nécessaire
- Expérience utilisateur : Inertia + React offrent la réactivité SPA sans lourdeur JavaScript ; Tailwind CSS permet une itération UI rapide et cohérente
- Testabilité : La syntaxe expressive de Pest rend les intentions de test claires ; le trait RefreshDatabase isole les tests ; les fabriques fournissent des fixtures réalistes
- Sécurité : Fortify gère les cas limites d'authentification ; les politiques centralisent l'autorisation ; le traitement des webhooks de paiement est idempotent et transactionnel
- Expérience développeur : Wayfinder génère automatiquement des routes typées ; ESLint + Prettier appliquent le style de code ; les services modulaires encouragent la composition
Remerciements
- Équipe Laravel : Pour le framework élégant et opinionné
- Auteurs d'Inertia.js : Pour avoir comblé le fossé entre les mondes rendus côté serveur et SPA
- Tailwind Labs : Pour avoir permis un développement d'interface utilisateur rapide et cohérent
- Équipe principale React : Pour la bibliothèque de composants éprouvée au combat
Galerie de projets